SCS評価制度の概要と基本対策の紹介
2026/11/121 概要
「SCS評価制度」とは、企業のサイバーセキュリティ対策を客観的に評価・可視化するために、国が新設した仕組みです。企業のセキュリティ水準を示す「共通のものさし」として機能します。
本制度は、セキュリティ対策への取組を宣言する「セキュリティアクション制度」を評価の入り口(1つ星・2つ星)として位置づけており、そこからさらに客観的・実践的な対策レベル(3つ星~5つ星)を証明する上位の枠組みとなっています。
各基準は以下の通り
★1 「情報セキュリティ6か条」の取組宣言
★2 組織的なセキュリティ対策の取組宣言とセキュリティ基本方針の外部公開
★3 サプライチェーン企業が最低限
実装すべきセキュリティ対策
★4 サプライチェーン企業等が標準的に目指すべきセキュリティ対策
★5 サプライチェーン企業がさらに目指すべき高度な対策
2 取引への影響
SCS評価制度の導入により、取引へ直ちに影響が生じるものではありません。
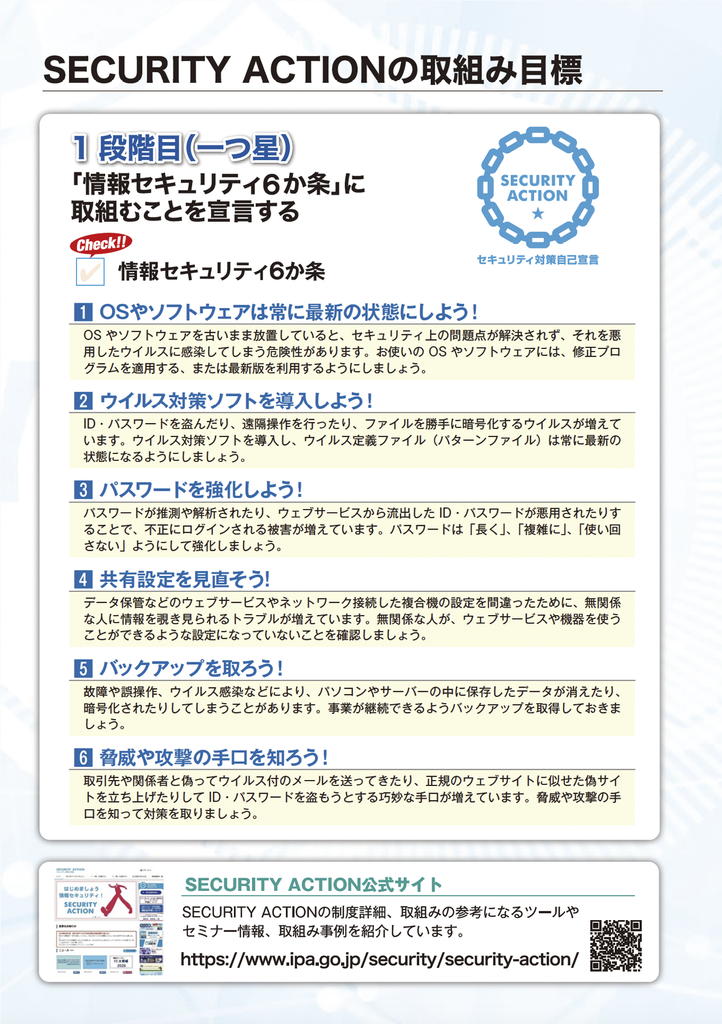
しかし、事業継続性の確保やサイバー攻撃などの脅威に備えるため、この機会に基本的な情報セキュリティ対策である「情報セキュリティ6か条」の実施状況をご確認いただくことをおすすめします。(図参照)
取引先がSCS評価制度を採用した場合は認定状況または自社のガバナンス状況、リスク管理体制、機密情報の取扱いやIT資産・ネットワーク運用といった包括的な管理状況、事故発生時の対応などが確認の対象となります。
3 おわりに
詳細な評価基準や最新情報は、経済産業省の「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」で確認できます。
本制度は令和8年度下期(2026年10月~2027年3月)の運用開始を目指して準備が進められています。
制度の最新動向を注視しつつ、この動きを自社のセキュリティ体制を見直す機会と捉えてみてはいかがでしょうか。
《参考文献》
● 経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」
● IPA「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」
● IPA「中小企業の情報セキュリティ対策ガイドライン」
● IPA「セキュリティアクションとは?」
★1「情報セキュリティ6か条」の取組宣言
「SECURITY ACTION」パンフレット/全4ページ中の2ページ目
【出典】https://www.ipa.go.jp/security/sme/list.html