
第98回 「知識を教える」から「行動を変える」へ〜 ヒューマンリスクマネジメント(HRM)入門
2026/10/27情報セキュリティ連載
第98回 試される人工知能の実力
【特集④〈後編〉】「知識を教える」から「行動を変える」へ〜 ヒューマンリスクマネジメント(HRM)入門
はじめに
前回(前編)では、年1回の従来型セキュリティ教育(SAT)が抱える3つの限界——知識の減衰、責任追及型の文化、偽りの安心感——を検証しました。
今回は、その限界を克服するために世界のセキュリティ業界が移行を進めている新しいアプローチ「ヒューマンリスクマネジメント(HRM)」をご紹介します。
1 HRMとは:「意識向上」ではなく「行動変容」を管理する
HRMとは、単に知識を伝えるのではなく、行動科学とデータ分析に基づいて、従業員一人ひとりの「実際の行動変容」を継続的に測定・管理するアプローチです。従来型との違いを整理しましょう。
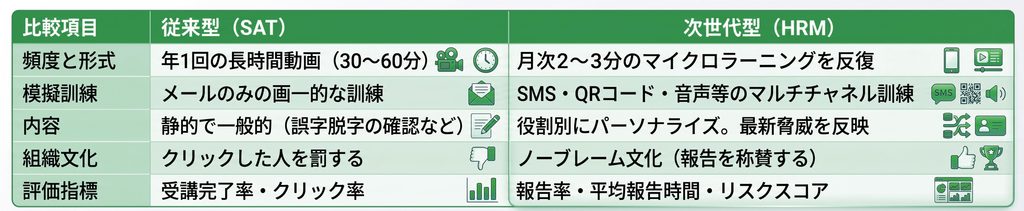
表組/Made with AI
2 鍵は「ノーブレーム文化」〜報告の速さを競う
HRMの最も重要な発想の転換は、「誰もクリックしない組織」を目指すのをやめることです。AI攻撃が高度化した現在、クリック率ゼロは不可能です。代わりに問うべきは、「クリックしてしまった後、何分で報告できるか」。従業員が「怪しい」「しまった」と感じた瞬間に、罰を恐れず即座に報告できる文化があれば、管理者はすぐにアカウントの隔離やパスワードリセットを実行できます。
これは前回お伝えした「被害の局所化」を、人間の側から実現する仕組みです。
「発見の速さ」がいかに被害を左右するかは、2026年6月に発覚したアフラック生命の個人情報流出が示しています。
不正アクセスの検知までに約2週間を要し、流出は約440万人分に及びました(2026年7月14日付 日本経済新聞)。
だからこそ最新のHRMでは、模擬訓練での報告率70%以上の維持や平均報告時間(MTTR)の短縮が、新しい成功指標とされています。
3 文化づくりは長期戦 〜まず何から始めるか
SANS Instituteの調査によれば、従業員の行動を真に変えるには平均3〜5年、文化として根付かせるには5〜10年の継続が必要です。だからこそ、着手は早いほど有利です。専任部門のない中小企業でも、最初の一歩は難しくありません。
【報告先を一本化する】 「怪しいと思ったらここに連絡」という窓口を全員に周知する
【「罰しない」と宣言する】 経営層が「報告してくれた人を称える」と明言し、実行する
【短く・頻繁に学ぶ】 年1回の研修をやめ、月1回・数分の最新事例共有に切り替える
まとめ
「短く・頻繁に・罰せず・報告を称える」——HRMへの転換が、ゼロトラスト時代の最後のピース「人間のファイアウォール」を完成させます。次回からは実践編として、従業員が具体的に何を訓練すべきか、「3つの柱」を2回に分けて深掘りします。
【参考文献】
『アフラック個人情報流出、不正アクセスに2週間気付かず 件数440万人に微増、顧客に通知へ』2026年7月14日付 日本経済新聞
『SANS 2025 Security Awareness Report』『Security Awareness & Culture Maturity Model』(2026年版)SANS Institute