第97回 「人間のファイアウォール」の作り方〜 なぜ「年1回の研修」は通用しないのか
2026/09/28情報セキュリティ連載
第97回 試される人工知能の実力
【特集④〈前編〉】「人間のファイアウォール」の作り方〜 なぜ「年1回の研修」は通用しないのか
はじめに:最後のピースは「人間」
前回は、「システムは必ず侵入されるもの」という前提に立ち、クラウドAIの「多層防御」で被害を局所化し、「ゼロトラスト」の思想でアイデンティティ(認証情報)を守るという新常識をお伝えしました。
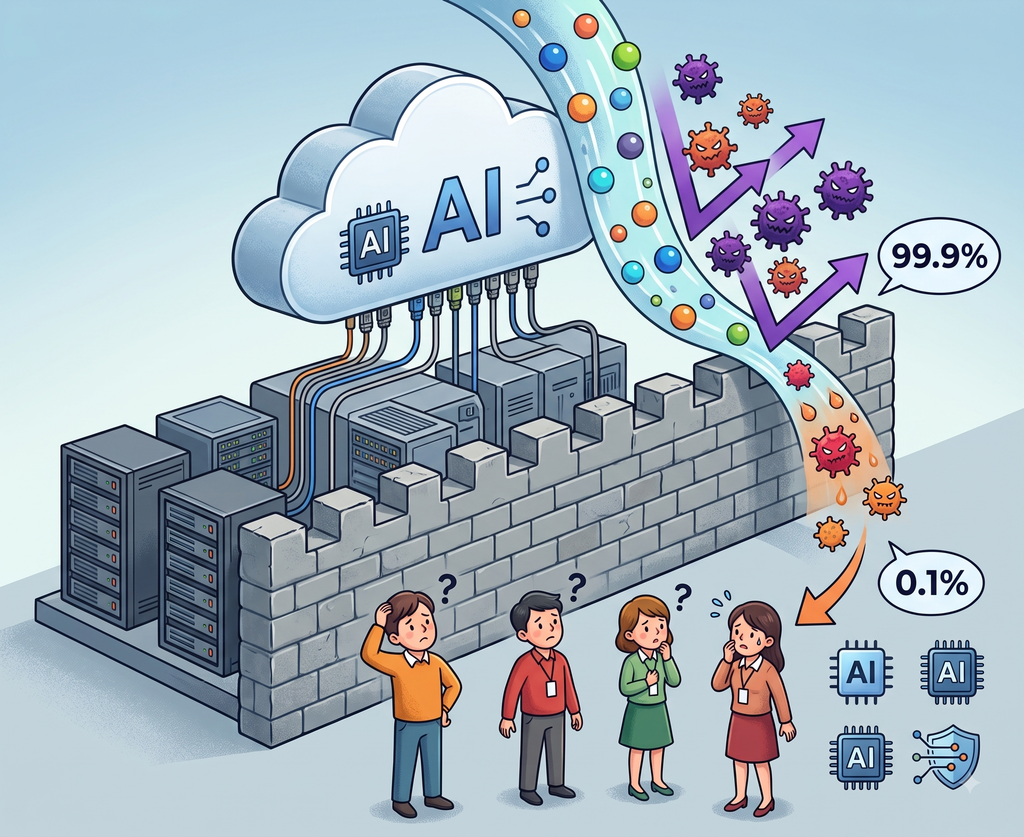
しかし、GmailのAIが脅威の99.9%をブロックしても、残りの0.1%は、完璧なビジネス文脈のフィッシングやディープフェイクとなって、必ず私たち「人間」の元に届きます。攻撃者の狙いは、もはやシステムの穴ではなく、人間の心理の隙なのです。
この「最後の砦」である人間をどう鍛えるか。今回から2回に分けてお届けします。前編の今回は、多くの企業が今も続けている従来型のセキュリティ教育が、なぜ通用しなくなったのかを検証します。
1 限界①:知識の減衰(ナレッジ・ディケイ)
多くの企業では、年に1回、30〜60分のコンプライアンス動画を全員が視聴し、テストに合格すれば「教育完了」とされています。
しかし人間の記憶は、研修から時間が経つほど急速に薄れ、6カ月後には内容をほとんど覚えていません。AIによってパーソナライズされた巧妙な攻撃を目の前にした瞬間、数カ月前に動画で見た知識を咄嗟に引き出して正しく判断することは、人間の認知能力の限界を超えているのです。
2 限界②:責任追及型の文化(ブレームカルチャー)
「模擬フィッシング訓練でリンクをクリックした人を特定し、再教育を課す」という罰則的な運用は、従業員に恐怖心を植え付けます。
その結果、本物の攻撃で誤ってクリックしてしまった従業員が、処罰を恐れてミスを隠すようになります。報告が遅れるほど攻撃者は社内で活動を広げ、被害は拡大します。罰する教育は、組織の発見能力を自ら破壊してしまうのです。
3 限界③:偽りの安心感
「誤字脱字がないか確認しましょう」「見知らぬ送信者に注意しましょう」——こうした古い指標に基づく教育は、AI生成の完璧な文面には全く通用しません。
実際、AIが生成したフィッシングのクリック率は約54%と、従来型(約12%)の4倍以上に達しています。「研修を受けたから自分は見破れる」という過信こそが、最大のリスクになります。
日経の報道によれば、SNS上では人間らしく振る舞うよう訓練されたAIの「ペルソナ(仮想の人物像)」が、友人やインフルエンサーを装って個人に接近する影響工作がすでに観察されており、「気をつけて」と呼びかけるだけでは見抜けないほど巧妙だと指摘されています(2026年8月1日付 日経速報ニュース)。
求められるのは、典型的な手口を事前に具体的に知らせ、受け手が「違和感」に気づけるようにすること——つまり掛け声ではなく、行動の訓練なのです。
まとめ
忘れられ、隠蔽を生み、過信を招く——年1回の研修は、現代の脅威の前ではむしろ組織を弱くしかねません。では、何に置き換えればよいのか。
次回(後編)では、この限界を克服する新しいアプローチ「ヒューマンリスクマネジメント(HRM)」の全体像と、その核心である「ノーブレーム文化」、そして中小企業でも明日から始められる最初の一歩をご紹介します。
【参考文献】
『中国がAI認知戦、個人を標的に ブレット・ゴールドスタイン氏 -米バンダービルト大学教授』
2026年8月1日付 日経速報ニュース
『SANS 2025 Security Awareness Report』
SANS Institute